Oleh : Riqqi Rijaluddin (Ketua Bidang IT & Media Sosial IPAMA PUSAT)
Ketergantungan ekosistem digital terhadap Short Message Service (SMS) sebagai jalur utama pengiriman One-Time Password (OTP) dan verifikasi dua langkah (2-Factor Authentication) telah menjadi titik lemah (single point of failure) dalam keamanan siber nasional. Fenomena serangan Man-in-the-Middle (MitM) menggunakan Rogue BTS atau IMSI-Catcher membuktikan bahwa ruang udara telekomunikasi tidak lagi sepenuhnya aman. Penjahat siber dapat mengeksploitasi protokol warisan (legacy protocols) untuk menjumper SMS tanpa menyentuh infrastruktur fisik operator.
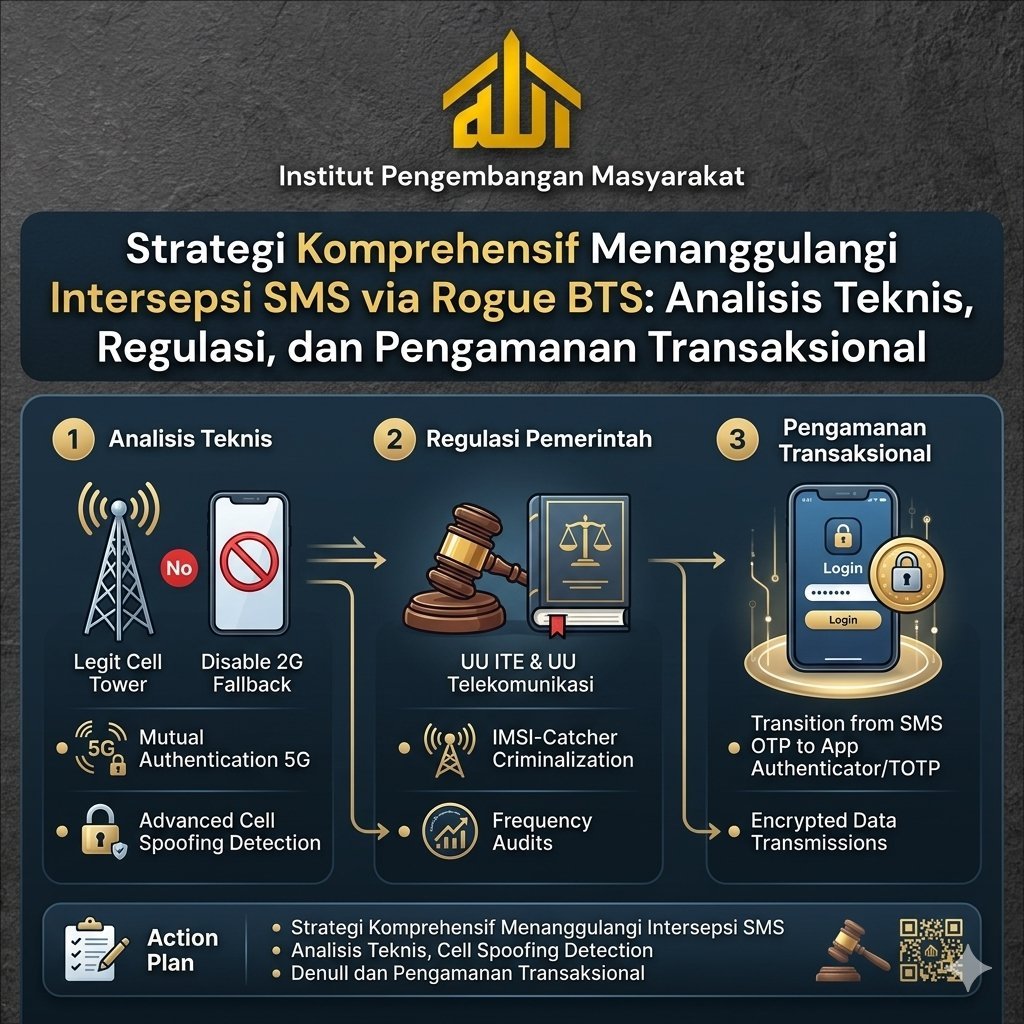
Argumentasi kritis serta tata cara berlapis untuk menanggulangi ancaman intersepsi SMS via Rogue BTS, baik dari sisi infrastruktur jaringan, regulasi pemerintah, hingga mitigasi pada level aplikasi.
Makna Penting Menanggulangi Eksploitasi Air-Interface
Sebelum merumuskan solusi, penting untuk dipahami bahwa Rogue BTS bekerja dengan memanfaatkan Autentikasi Satu Arah pada jaringan 2G/GSM dan memicu Downgrade Attack (penurunan paksa sinyal 4G/5G ke 2G menggunakan jamming frekuensi). Karena ponsel pintar secara bawaan diprogram untuk selalu mencari sinyal terkuat tanpa memverifikasi keabsahan menara pemancar, mitigasi tidak bisa hanya dibebankan pada kewaspadaan pengguna (user awareness). Diperlukan tindakan intervensi teknis yang agresif dan tersistem.
Berikut adalah tata cara dan strategi menanggulangi intersepsi SMS secara menyeluruh:
1. Intervensi Infrastruktur dan Perangkat (Level Vendor & Telekomunikasi)
A. Akselerasi Jaringan 5G Standalone (SA) dan Penghentian 2G (Sunset 2G)
Langkah paling radikal namun paling efektif untuk memutus rantai serangan IMSI-Catcher adalah mematikan jaringan 2G secara total (sunset 2G). Selama jaringan 2G aktif sebagai cadangan (fallback), downgrade attack akan selalu berhasil.
- Mutual Authentication: Industri telekomunikasi harus segera bertransisi ke arsitektur 5G Standalone (SA). Protokol 5G menyediakan fitur autentikasi dua arah (mutual authentication), di mana ponsel pintar wajib memverifikasi sertifikat digital kedaulatan BTS sebelum bertukar data.
- Enkripsi SUPI: Pada jaringan 5G, identitas asli kartu SIM (IMSI) dienkripsi menjadi Subscription Concealed Identifier (SUCI), sehingga tidak dapat diintip oleh Rogue BTS di udara.
B. Implementasi Fitur “Advanced Cell Security” pada Sistem Operasi
Penyedia sistem operasi (Google Android dan Apple iOS) memiliki tanggung jawab besar untuk memberikan proteksi pada level firmware.
- Opsi “Disable 2G” secara Native: Sistem operasi modern harus menyediakan opsi bagi pengguna untuk mengunci jaringan pada mode 4G/5G Only dan menonaktifkan modem 2G internal secara total.
- Deteksi IMSI-Catcher Otomatis: Perangkat harus dilengkapi sistem deteksi dini berbasis kecerdasan buatan (AI) yang mampu mengenali anomali pemancar, seperti perubahan algoritma enkripsi secara mendadak atau menara seluler tanpa identitas operator yang valid.
SMS OTP Bukan Jalur Aman: Jalur SMS konvensional tidak memiliki enkripsi end-to-end. Hal ini membuat pesan teks biasa (plaintext) rentan disadap di udara oleh perangkat menara palsu (Rogue BTS/IMSI-Catcher) tanpa sepengetahuan Anda
2. Transisi Otentikasi pada Level Aplikasi (Level Korporasi & Pengembang)
Argumen terkuat dalam menghadapi kerentanan SMS adalah berhenti menggunakan SMS untuk data sensitif. Perusahaan perbankan, e-commerce, dan penyedia layanan digital harus melakukan migrasi metode verifikasi.
- Migrasi ke Asymmetric Cryptography (Aplikasi Authenticator): Kode OTP berbasis SMS harus digantikan oleh Time-based One-Time Password (TOTP) seperti Google Authenticator atau Microsoft Authenticator. Kode ini dibuat secara lokal di dalam perangkat menggunakan algoritma kriptografi kunci publik tanpa melalui transmisi jaringan seluler sama sekali.
- Pemberitahuan Dorong (Push Notification) Terenkripsi: Jika memerlukan verifikasi instan, aplikasi dapat memanfaatkan jalur data packet terenkripsi end-to-end (E2EE) melalui push notification internal aplikasi, bukan melalui jaringan seluler SMS berbasis teks biasa (plaintext).
3. Penegakan Hukum dan Regulasi Spektrum Radio (Level Pemerintah)
Pemerintah melalui Kementerian Komunikasi dan Digital (Komdigi) serta Badan Siber dan Sandi Negara (BSSN) harus bertindak tegas dari sisi hukum dan pengawasan lalu lintas perangkat keras.
- Kriminalisasi Kepemilikan IMSI-Catcher: Kepemilikan, perakitan, dan peredaran perangkat IMSI-catcher atau komponen pemancar radio ilegal harus diawasi ketat. Di Indonesia, tindakan mengoperasikan alat ini tanpa izin spektrum frekuensi melanggar UU Telekomunikasi, dan aktivitas penyadapannya melanggar Pasal 31 UU ITE.
- Audit Frekuensi Berkala: Pemerintah bersama operator seluler wajib melakukan patroli spektrum radio secara berkala di area-area krusial (seperti kawasan finansial dan pusat pemerintahan) untuk mendeteksi keberadaan sinyal liar dari Rogue BTS.
Kesimpulan
Menanggulangi intersepsi SMS via Rogue BTS tidak dapat diselesaikan dengan satu solusi tunggal. Kelemahan SMS adalah cacat bawaan lahir dari teknologi seluler masa lalu. Solusi paling logis dan berdasar adalah mempercepat pemutusan jaringan seluler generasi tua (2G), mengadopsi teknologi autentikasi dua arah 5G, serta meninggalkan SMS OTP demi beralih ke aplikasi otentikator berbasis kriptografi lokal. Keamanan siber yang tangguh hanya tercipta ketika celah udara (air-interface) ditutup oleh enkripsi mutakhir dan regulasi yang responsif.
Daftar Pustaka
- Balyan, A., & Gupta, S. (2022). “Vulnerabilities in Cellular Networks: A Comprehensive Review on IMSI-Catchers and Downgrade Attacks”. International Journal of Information Security, 21(3), 415-429.
- Cox, J. (2021). Cybersecurity and Mobile Networks: Understanding the Threats of Rogue BTS. New York: McGraw-Hill.
- Jover, R. P. (2019). “Security Attacks against 5G Cellular Networks: LTE-only and Fake Base Station Threats”. Proceedings of the IEEE Conference on Communications and Network Security (CNS), 1-9.
- Republik Indonesia. (1999). Undang-Undang Nomor 36 Tahun 1999 tentang Telekomunikasi. Jakarta: Sekretariat Negara.
- Republik Indonesia. (2016). Undang-Undang Nomor 19 Tahun 2016 tentang Perubahan atas Undang-Undang Nomor 11 Tahun 2008 tentang Informasi dan Transaksi Elektronik. Lembaran Negara RI Tahun 2016 Nomor 251. Jakarta: Sekretariat Negara.
- Sattar, S., & Shami, T. (2023). “Mitigating Man-in-the-Middle Attacks in Next-Generation Cellular Infrastructures”. Journal of Cyber Security Technology, 7(1), 54-72.
- 3GPP. (2025). Technical Specification Group Services and System Aspects; Security Architecture and Procedures for 5G System (Release 18). 3GPP TS 33.501.
1 Komentar
Pingback: Peran Strategis Kemitraan Antar-Lembaga NGO dalam Pembangunan Berkelanjutan – IPAMA