Oleh : Riqqi Rijaluddin (Ketua Bidang IT & Media Sosial IPAMA PUSAT)
Layanan Short Message Service (SMS) hingga saat ini masih memegang peran krusial dalam ekosistem digital global, terutama sebagai jalur utama pengiriman kode One-Time Password (OTP) dan verifikasi dua langkah (2-Factor Authentication). Namun, ketergantungan yang tinggi ini tidak berbanding lurus dengan keamanan protokol yang digunakannya. Secara teknis, tindakan menyadap atau “menjumper” SMS di udara tanpa izin merupakan bentuk penyadapan ilegal (illegal interception) yang melanggar hukum positif di Indonesia, khususnya Pasal 31 UU ITE.
Artikel ini akan mengupas secara kritis dan berargumen mengenai mekanisme teknis bagaimana intersepsi SMS terjadi melalui rekayasa menara pemancar (Base Transceiver Station/BTS), celah sistemik yang dieksploitasi, serta argumen mengapa protokol SMS konvensional sudah tidak layak digunakan untuk data sensitif.
Cara Kerja Intersepsi SMS via Rogue BTS (IMSI-Catcher)
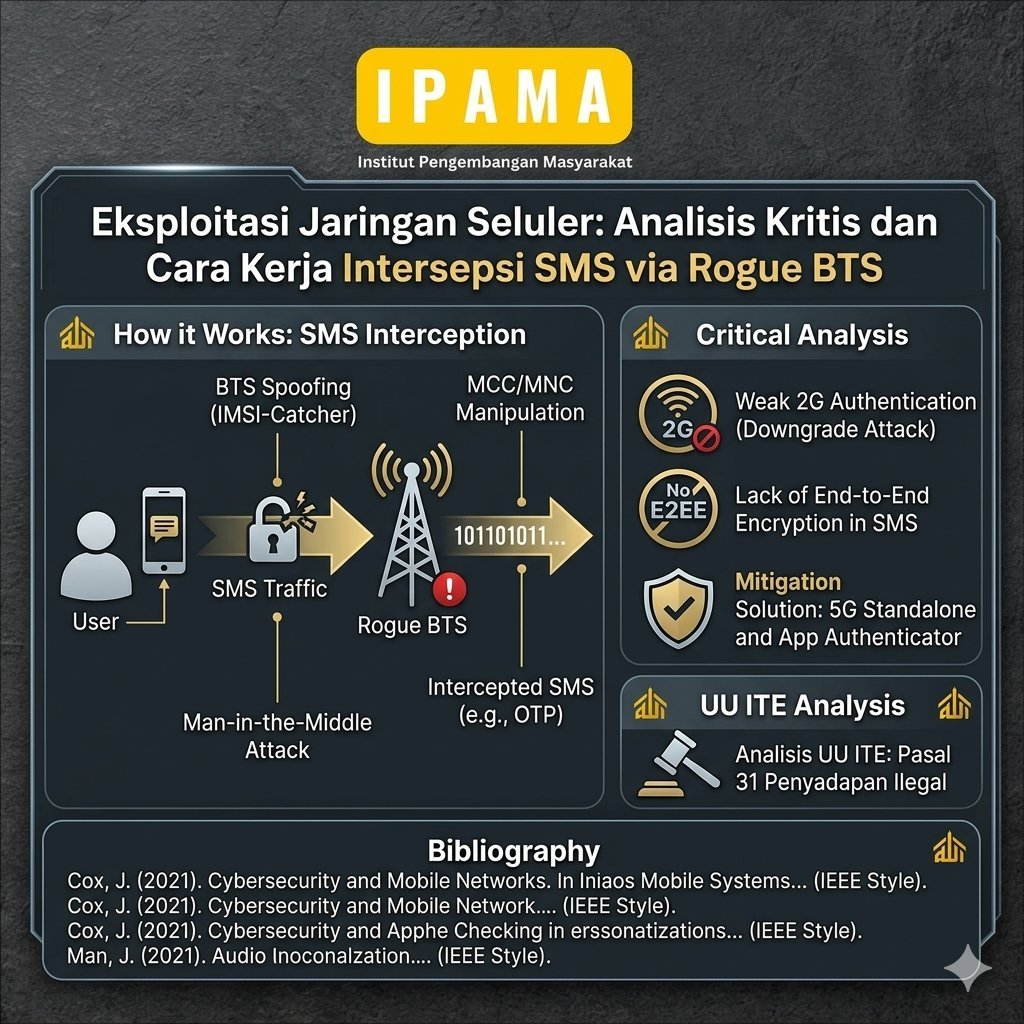
Di dalam dunia keamanan siber, istilah “menjumper SMS melalui BTS” merujuk pada metode serangan Man-in-the-Middle (MitM) menggunakan perangkat yang disebut Rogue BTS atau IMSI-Catcher. Serangan ini tidak dilakukan dengan memotong kabel fisik pada menara telekomunikasi, melainkan melalui manipulasi gelombang radio (nirkabel) dengan tahapan sebagai berikut:
[ Ponsel Korban ]  <-- (Sinyal Terkuat/Palsu) -->  [ Rogue BTS / IMSI-Catcher ]  <-- (Meneruskan Data) -->  [ Jaringan Operator Asli ]

        |                                                 |
 (Mengirim SMS OTP) -------------------------------> (SMS Terbaca/Disalin)
- Simulasi Sinyal Terkuat: Ponsel pintar secara otomatis didesain untuk mencari dan terhubung ke menara BTS terdekat yang memancarkan sinyal paling kuat demi menjaga stabilitas layanan. Perangkat Rogue BTS memanfaatkan algoritma ini dengan memancarkan daya radio yang sangat tinggi di area target agar ponsel korban terkecoh.
- Pencurian Identitas Jaringan: Perangkat penyerang meniru identitas jaringan operator legal secara identik dengan memalsukan parameter Mobile Country Code (MCC) dan Mobile Network Code (MNC). Ponsel pintar di sekitar area tersebut akan menganggap Rogue BTS sebagai menara resmi dan melakukan pemutusan koneksi dari BTS asli untuk berpindah (handoff) ke BTS palsu tersebut.
- Intersepsi dan Penerusan Data (Forwarding): Setelah ponsel korban terhubung, penyerang bertindak sebagai perantara komunikasi. Ketika korban mengirimkan pesan atau menerima SMS (seperti OTP perbankan), data tersebut akan masuk ke Rogue BTS, disalin atau dibaca oleh penyerang dalam bentuk teks biasa (plaintext), baru kemudian diteruskan ke jaringan operator asli agar korban tidak menaruh curiga.
Argumen Kritis: Mengapa SMS Seluler Rentan terhadap Eksploitasi?
Eksploitasi ini dapat terjadi bukan karena kelalaian pengguna, melainkan karena adanya cacat desain bawaan (inherent flaws) pada arsitektur telekomunikasi seluler generasi lama yang hingga kini masih aktif.
1. Kelemahan Autentikasi Satu Arah pada Jaringan 2G (GSM)
Hingga saat ini, sebagian besar infrastruktur telekomunikasi global masih mempertahankan jaringan 2G sebagai jaringan cadangan (fallback). Pada protokol 2G, proses autentikasi berjalan secara asimetris atau satu arah: BTS memiliki hak untuk memeriksa keaslian kartu SIM ponsel pengguna, namun ponsel pengguna tidak memiliki kemampuan untuk memverifikasi apakah BTS yang memancarkan sinyal tersebut asli milik operator atau palsu. Ketiadaan mutual authentication inilah yang menjadi gerbang utama masuknya Rogue BTS.
2. Kerentanan terhadap Serangan Penurunan Kelas (Downgrade Attack)
Meskipun ponsel pintar modern saat ini telah mengadopsi jaringan 4G LTE atau 5G yang memiliki enkripsi lebih canggih, mereka tetap rentan terhadap downgrade attack. Perangkat IMSI-catcher dapat memancarkan sinyal pengganggu (jamming) khusus pada frekuensi 4G dan 5G di wilayah target. Ketika ponsel kehilangan sinyal modern tersebut, sistem operasi ponsel secara otomatis akan menurunkan jaringannya ke mode 2G/GSM agar pengguna tetap bisa melakukan panggilan atau SMS darurat. Di titik inilah enkripsi canggih runtuh, dan lalu lintas SMS dapat diidentifikasi serta dijumper dengan mudah.
3. SMS Tidak Mendukung Enkripsi End-to-End (E2EE)
Berbeda dengan aplikasi pesan instan modern, protokol SMS dasar didesain tanpa enkripsi dari ujung ke ujung. Artinya, pesan teks dikirim dari perangkat ke BTS dalam bentuk yang sangat mudah dibaca jika berhasil diintersepsi di udara. Hal ini membuat SMS menjadi jalur komunikasi yang sangat tidak aman untuk mentransmisikan data otentikasi finansial maupun privasi tingkat tinggi.
Kesimpulan dan Solusi Mitigasi
Secara akademik dan praktis, kelemahan protokol komunikasi berbasis SMS di sekitar area BTS palsu membuktikan bahwa infrastruktur seluler lama membawa risiko keamanan yang masif. Industri teknologi dan perbankan harus mulai berargumen untuk meninggalkan SMS sebagai media pengiriman OTP.
Sebagai langkah mitigasi, transisi ke arsitektur jaringan 5G murni (Standalone) harus dipercepat karena jaringan 5G telah mengimplementasikan autentikasi dua arah yang mewajibkan menara pemancar membuktikan validitasnya ke perangkat genggam. Selain itu, masyarakat dan penyedia layanan aplikasi digital sangat disarankan untuk beralih dari SMS OTP ke aplikasi otentikator berbasis kriptografi seperti Google Authenticator atau sistem token berbasis aplikasi terenkripsi penuh.
Daftar Pustaka
- Balyan, A., & Gupta, S. (2022). “Vulnerabilities in Cellular Networks: A Comprehensive Review on IMSI-Catchers and Downgrade Attacks”. International Journal of Information Security, 21(3), 415-429.
- Cox, J. (2021). Cybersecurity and Mobile Networks: Understanding the Threats of Rogue BTS. New York: McGraw-Hill.
- Jover, R. P. (2019). “Security Attacks against 5G Cellular Networks: LTE-only and Fake Base Station Threats”. Proceedings of the IEEE Conference on Communications and Network Security (CNS), 1-9.
- Republik Indonesia. (2016). Undang-Undang Nomor 19 Tahun 2016 tentang Perubahan atas Undang-Undang Nomor 11 Tahun 2008 tentang Informasi dan Transaksi Elektronik. Lembaran Negara RI Tahun 2016 Nomor 251. Jakarta: Sekretariat Negara.
- Sattar, S., & Shami, T. (2023). “Mitigating Man-in-the-Middle Attacks in Next-Generation Cellular Infrastructures”. Journal of Cyber Security Technology, 7(1), 54-72.
- 3GPP. (2025). Technical Specification Group Services and System Aspects; Security Architecture and Procedures for 5G System (Release 18). 3GPP TS 33.501.
1 Comment
Pingback: Analisis Komparatif Keamanan Autentikasi: Mengapa SMS OTP Harus Ditinggalkan demi WhatsApp OTP dan Push Notification – IPAMA