Oleh : Riqqi Rijaluddin (Ketua Bidang IT & Media Sosial IPAMA PUSAT)
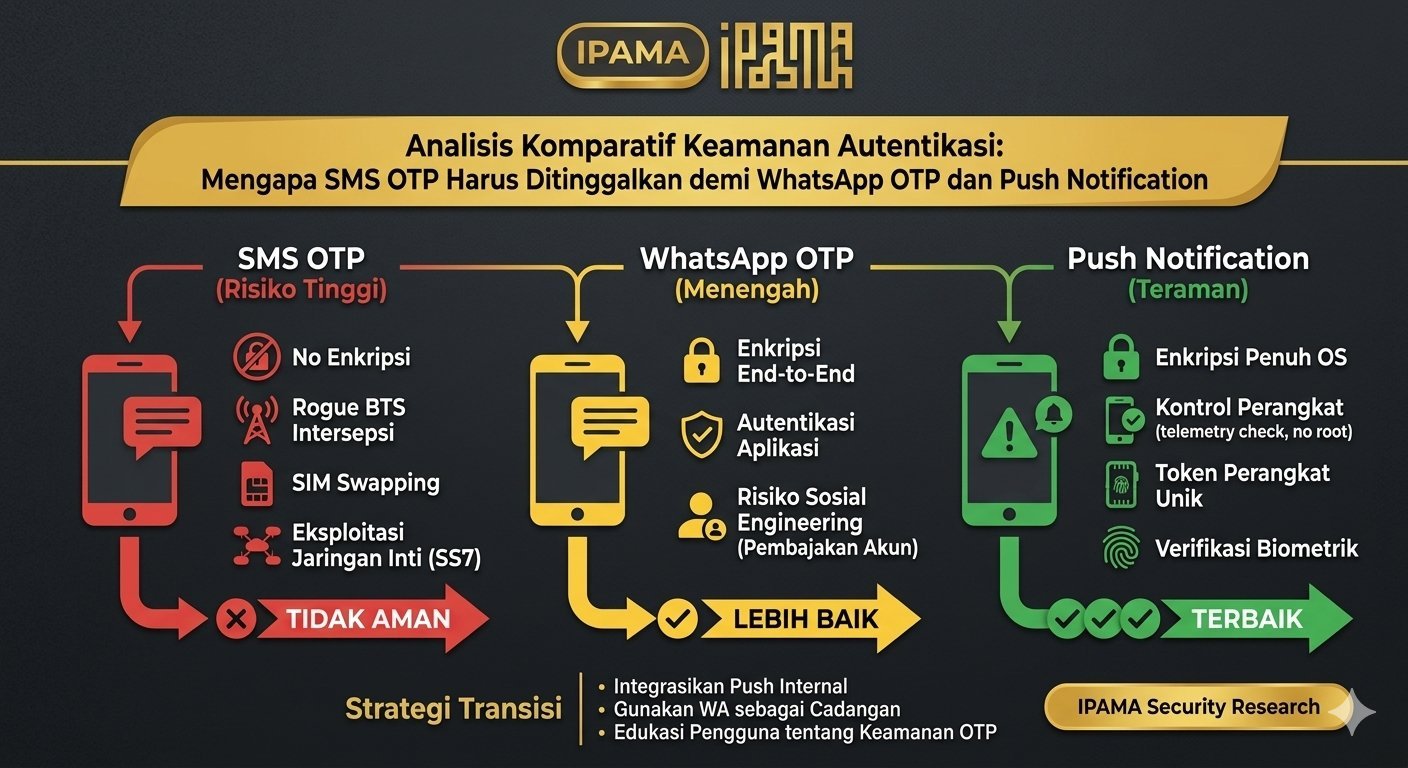
Dalam lanskap keamanan siber modern, metode verifikasi dua langkah (2-Factor Authentication / 2FA) telah menjadi tameng utama pelindung akun digital. Di antara berbagai opsi yang ada, pengiriman kode One-Time Password (OTP) melalui Short Message Service (SMS) masih mendominasi pasar di Indonesia karena faktor kenyamanan pengguna dan jangkauan operator seluler yang luas.
Namun, kenyamanan ini menyimpan bom waktu. Protokol SMS dirancang di era awal telekomunikasi tanpa mempertimbangkan model ancaman siber modern. Artikel ini menyajikan analisis komparatif yang detail dan berargumen kritis mengenai kelemahan fundamental keamanan SMS OTP dibandingkan dengan WhatsApp OTP dan Push Notification, serta mengapa industri digital harus segera melakukan migrasi demi menjaga integritas data transaksional.
Profil Teknologi & Alur Kerja Transmisi Data
Untuk memahami perbedaan tingkat keamanan ketiganya, kita harus membedah bagaimana data teks kode OTP tersebut dialirkan dari peladen (server) penyedia layanan hingga sampai ke layar gawai pengguna:
| Parameter Keamanan | SMS OTP | WhatsApp OTP | Push Notification |
|---|---|---|---|
| Jalur Transmisi | Jaringan Seluler Seluler (Air-Interface GSM) | Jaringan Internet TCP/IP (Aplikasi OTT) | Jaringan Internet TCP/IP (OS Gateway) |
| Enkripsi End-to-End | Tidak Ada (Teks Biasa / Plaintext) | Ada (Protokol Signal) | Ada (TLS/HTTPS Khusus OS) |
| Titik Lemah Utama | Rogue BTS, SIM Swapping, Celah SS7 | Pembajakan Akun WA (Social Engineering) | Akses Fisik Gawai / Malware Lokal |
| Ketergantungan Operator | Sangat Tinggi | Hanya untuk Aktivasi Awal | Tidak Ada |
Argumen 1: Kerentanan Jalur Udara (Air-Interface) vs Enkripsi End-to-End (E2EE)
Argumen terkuat yang menempatkan SMS OTP di kasta terendah keamanan adalah ketiadaan enkripsi dari ujung ke ujung (End-to-End Encryption / E2EE).
- Rapuhnya SMS: Ketika SMS OTP dikirim, pesan bergerak dalam bentuk teks biasa tanpa enkripsi melewati menara pemancar. Seperti yang telah dibahas pada kajian Rogue BTS, penyerang yang menggunakan IMSI-Catcher di radius tertentu dapat memicu downgrade attack ke jaringan 2G dan menyalin kode OTP tersebut secara langsung dari udara.
- Keunggulan WhatsApp & Push Notification: WhatsApp menggunakan protokol enkripsi berbasis Signal Protocol yang memastikan pesan dienkripsi secara lokal di peladen dan hanya bisa didekripsi oleh kunci privat di dalam aplikasi WhatsApp tujuan. Begitu pula dengan Push Notification yang memanfaatkan arsitektur Google Cloud Messaging (GCM/FCM) atau Apple Push Notification service (APNs). Data OTP dikirim melalui terowongan terenkripsi TLS langsung ke dalam sub-sistem sistem operasi ponsel pintar. Penyadapan frekuensi radio di udara menjadi tidak berguna karena data yang tertangkap berwujud acak (terenkripsi).
Argumen 2: Risiko Intersepsi Tingkat Jaringan Jauh (SIM Swapping & SS7)
Ancaman terhadap SMS OTP tidak hanya terjadi di sekitar lokasi fisik korban (Rogue BTS), melainkan dapat dilakukan dari jarak ribuan kilometer melalui eksploitasi infrastruktur telekomunikasi inti.
- SIM Swapping pada SMS: Penjahat siber dapat memalsukan identitas korban untuk meminta kartu SIM pengganti ke gerai operator seluler (SIM Swapping). Begitu kartu SIM baru aktif, semua SMS OTP akan mengalir ke gawai penyerang, sementara ponsel korban kehilangan sinyal. SMS sangat rentan karena identitasnya terikat mutlak pada kartu SIM fisik.
- Resiliensi WhatsApp & Push Notification: Push Notification sama sekali tidak terikat dengan nomor telepon atau kartu SIM; ia terikat pada kode unik perangkat (Device Token) yang dikeluarkan oleh Google atau Apple. Jika kartu SIM korban dikloning melalui SIM Swapping, penyerang tetap tidak akan mendapatkan Push Notification tersebut karena token perangkatnya berbeda. Pada WhatsApp, meskipun penyerang mencoba memindahkan akun, WhatsApp memiliki proteksi tambahan berupa PIN Verifikasi Dua Langkah bawaan aplikasi yang mencegah pengambilalihan instan.
Argumen 3: Kontrol Ekosistem dan Deteksi Pembajakan
Dari kacamata penyedia layanan aplikasi digital (misalnya aplikasi perbankan atau fintech), mengirimkan SMS OTP ibarat melempar surat ke kotak pos umum—mereka tidak pernah tahu apakah surat itu benar-benar dibuka oleh pemiliknya atau telah dicuri di tengah jalan.
- Buta Sistem pada SMS: Peladen bank tidak dapat mendeteksi apakah ponsel korban sedang terhubung ke BTS resmi atau BTS palsu. Tidak ada verifikasi balik dari protokol SMS.
- Transparansi Push Notification: Karena Push Notification berjalan di dalam aplikasi milik perusahaan itu sendiri, sistem keamanan bank dapat melakukan pemindaian menyeluruh (telemetry check) saat OTP diterima. Sistem dapat mendeteksi apakah perangkat korban sudah di-root/jailbreak, apakah ada aplikasi perekam layar (screen mirroring) yang aktif, atau apakah transaksi dilakukan dari lokasi geografis yang tidak wajar. Kontrol penuh atas ekosistem ini mustahil didapatkan pada platform SMS pihak ketiga.
Kesimpulan dan Rekomendasi Strategis
Analisis komparatif ini membuktikan secara mutlak bahwa SMS OTP adalah metode verifikasi yang usang dan memiliki risiko keamanan tertinggi. Ketiadaan enkripsi, kerentanan terhadap manipulasi frekuensi jaringan radio (Rogue BTS), serta maraknya kejahatan sosial seperti SIM Swapping menjadikannya tidak layak lagi digunakan sebagai fondasi keamanan transaksi finansial.
Rekomendasi bagi Industri Digital:
- Prioritas Utama: Segera beralih ke Push Notification internal aplikasi sebagai jalur verifikasi utama karena menawarkan kontrol penuh atas enkripsi dan deteksi status perangkat.
- Jalur Alternatif: Gunakan WhatsApp OTP sebagai opsi kedua menggantikan SMS karena telah mengadopsi enkripsi End-to-End yang solid di lapisan transmisinya.
- Langkah Darurat: Jika SMS terpaksa tetap digunakan karena keterbatasan jaringan internet di wilayah tertentu, batasi nominal transaksi yang diizinkan dan kombinasikan dengan verifikasi biometrik (sidik jari atau pemindaian wajah) di dalam aplikasi.
Daftar Pustaka
- Balyan, A., & Gupta, S. (2022). “Vulnerabilities in Cellular Networks: A Comprehensive Review on IMSI-Catchers and Downgrade Attacks”. International Journal of Information Security, 21(3), 415-429.
- Cox, J. (2021). Cybersecurity and Mobile Networks: Understanding the Threats of Rogue BTS. New York: McGraw-Hill.
- Marlinspike, M. (2020). The Signal Protocol: Advanced Cryptographic Ratcheting for Secure Communications. San Francisco: Open Whisper Systems.
- Richter, P., & Berger, A. (2023). “Analyzing the Security Performance of OTT Messaging vs Traditional SMS in Multi-Factor Authentication”. IEEE Security & Privacy, 21(4), 34-45.
- Sattar, S., & Shami, T. (2023). “Mitigating Man-in-the-Middle Attacks in Next-Generation Cellular Infrastructures”. Journal of Cyber Security Technology, 7(1), 54-72.