Oleh : Riqqi Rijaluddin
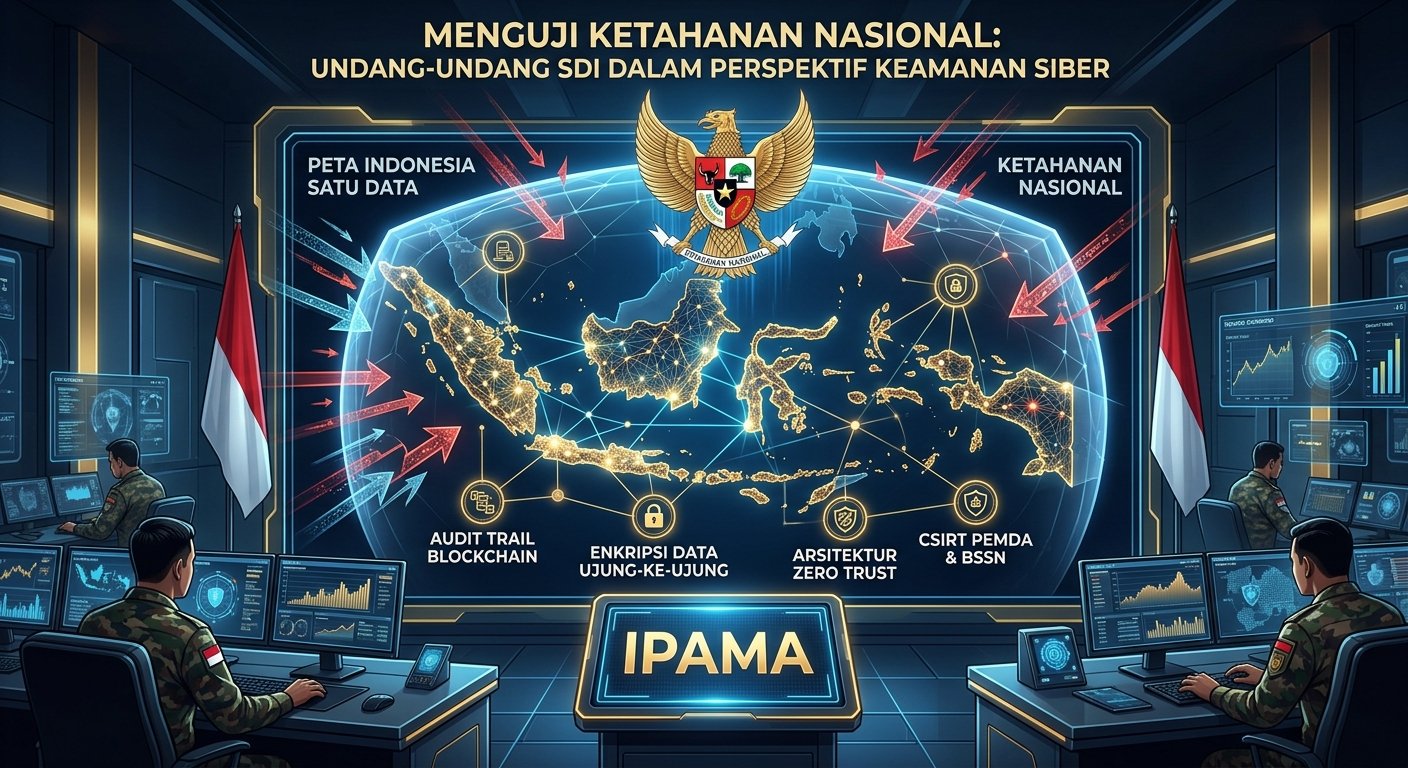
Pengesahan Undang-Undang Satu Data Indonesia (UU SDI) pada Oktober 2026 menjadi fondasi utama bagi integrasi data nasional yang menyeluruh. Namun, di balik visi besar menyatukan data dari tingkat pusat hingga daerah, terdapat risiko kerentanan keamanan yang luar biasa besar. Menyatukan miliaran data sensitif warga negara dan dokumen strategis negara ke dalam satu ekosistem terpadu menciptakan target utama bagi para peretas global (honeypot effect). Oleh karena itu, mengkaji UU SDI dari perspektif keamanan siber menjadi hal yang krusial demi menjamin kedaulatan digital dan kerahasiaan informasi nasional
Pendahuluan
Integrasi data instansi pemerintah yang diamanatkan oleh UU Satu Data Indonesia bertujuan untuk menghapus ego sektoral dan menciptakan efisiensi pelayanan publik . Data Dasar Nasional (DDN) yang mencakup data kependudukan, kesehatan, finansial, hingga geospasial kini dapat diakses secara interkoneksi antar-lembaga . Namun, paradigma penataan data ini membawa konsekuensi logis pada arsitektur pertahanan siber. Jika interkoneksi data tidak dibarengi dengan sistem keamanan yang tangguh, sistem ini berpotensi menjadi titik rapuh yang mengancam ketahanan nasional dan melanggar hak privasi warga negara yang dilindungi oleh UU Pelindungan Data Pribadi (UU PDP).
Efek Honeypot: Risiko Sentralisasi dan Interoperabilitas Data
Dalam keamanan siber, konsep honeypot merujuk pada kumpulan data bernilai tinggi yang menarik perhatian penyerang.
- Titik Tunggal Kegagalan (Single Point of Failure): Meskipun UU SDI mendorong sistem terdistribusi, interkoneksi yang terpusat melalui Pusat Data Nasional (PDN) membuat jaringan ini sangat menggiurkan bagi aktor ancaman siber (Advanced Persistent Threats / APT). Satu celah pada satu instansi daerah yang terhubung ke jaringan nasional dapat menjadi pintu masuk (gateway) untuk melumpuhkan seluruh ekosistem data.
- Ancaman Ransomware dan Kebocoran Data: Data yang terintegrasi meningkatkan risiko serangan ransomware berskala besar. Enkripsi ilegal pada pusat data interkoneksi dapat menghentikan pelayanan publik di ratusan instansi pemerintah sekaligus dalam waktu bersamaan.
Instrumen Pengamanan Siber dalam Klausul UU SDI
DPR RI dan pemerintah telah mengantisipasi risiko ini dengan memasukkan beberapa instrumen keamanan siber ke dalam pasal-pasal UU SDI [Kompas Tekno, Blockchain Media ID]:
- Penerapan Kriptografi dan Cybersecurity Berlapis: UU SDI mewajibkan setiap proses transfer data antar-instansi menggunakan enkripsi ujung-ke-ujung (end-to-end encryption) tingkat tinggi guna mencegah intersepsi data di tengah jalan (Man-in-the-Middle attack).
- Pemanfaatan Blockchain untuk Audit Trail: Untuk mencegah manipulasi internal (orang dalam), UU SDI mengakomodasi teknologi blockchain [DPR RI, Kompas Tekno]. Setiap akses, perubahan, dan perpindahan data terekam secara permanen pada ledger digital yang tidak dapat dimanipulasi, sehingga mempermudah forensik digital jika terjadi pelanggaran hukum [DPR RI, Blockchain Media ID].
- Klasterisasi Hak Akses (Zero Trust Architecture): Tidak semua instansi memiliki tingkat akses yang sama. UU SDI menegaskan pentingnya pembatasan wewenang (Wali Data dan Produsen Data) yang secara tidak langsung mengadopsi prinsip Zero Trust: “jangan pernah percaya, selalu verifikasi”.
Tantangan Mitigasi dan Kesiapan Sektoral
Mengimplementasikan keamanan siber pada UU SDI di Indonesia menghadapi tembok tantangan yang cukup tebal:
- Ketimpangan Kapasitas Siber Antara Pusat dan Daerah: Banyak Pemerintah Daerah (Pemda) yang belum memiliki tim Computer Security Incident Response Team (CSIRT) yang memadai serta anggaran belanja siber yang minim, menjadikannya mata rantai terlemah (the weakest link).
- Harmonisasi Teknis dengan BSSN: Badan Siber dan Sandi Negara (BSSN) harus bertindak sebagai garda terdepan dalam menetapkan standar kelayakan cybersecurity untuk setiap sistem aplikasi yang ingin terintegrasi dengan Satu Data Indonesia.
- Ancaman Social Engineering: Sistem secanggih apa pun dapat ditembus jika faktor manusia (ASN) sebagai operator data tidak memiliki literasi keamanan siber yang baik, sehingga mudah terjebak taktik phishing.
Kesimpulan
Undang-Undang Satu Data Indonesia adalah sebuah lompatan besar menuju modernisasi tata kelola negara. Namun, dari perspektif keamanan siber, UU SDI adalah sebuah medan tempur baru yang dinamis.
Keberhasilan implementasi regulasi ini tidak hanya diukur dari seberapa banyak data yang berhasil diintegrasikan, melainkan dari seberapa tangguh sistem tersebut mampu bertahan dari gempuran serangan siber serta bagaimana negara mampu menjaga kerahasiaan data rakyatnya
Daftar Pustaka
- Badan Siber dan Sandi Negara (BSSN). (2025). Laporan Tahunan Lanskap Ancaman Siber Indonesia. Jakarta: BSSN RI.
- Baleg DPR RI. (2026). Baleg Dalami Pemanfaatan Blockchain dalam Penyusunan RUU Satu Data Indonesia. Diakses dari Situs Resmi DPR RI.
- Dinas Komunikasi dan Informatika Kabupaten Kubu Raya. (2026). DPR RI Sahkan UU Satu Data Indonesia, Atur Integrasi Data hingga Pemanfaatan AI. Diakses dari Portal Resmi Diskominfo Kubu Raya.
- Kompas Tekno. (2026). DPR Sahkan UU Satu Data Indonesia, Atur Transfer Data, Blockchain, dan AI. Diakses dari Kompas.com.
- Pratama, D. (2026). Konsep Honeypot dan Single Point of Failure pada Sentralisasi Data Nasional: Sebuah Kajian Kritis Keamanan Informasi. Jurnal Keamanan Siber Indonesia, 8(2), 112-125.
- Sturman, S. (2026) dalam Blockchain Media Indonesia. 141 Pasal UU Satu Data Disahkan, Ini Peran AI dan Blockchain di Dalamnya. Diakses dari Blockchain Media ID.